


Bilgisayar Mühendisleri Odası: Siber güvenlikte panik değil, zamanında önlem önemli
KTMMOB Bilgisayar Mühendisleri Odası, PHP2Shell güvenlik açıklarına karşı sistemlerin güncellenmesi çağrısı yaparak, "Siber güvenlikte panik değil, zamanında önlem önemli" ifadelerini kullandı.
KTMMOB Bilgisayar Mühendisleri Odası, PHP yazılımındaki kritik güvenlik açıklarına ilişkin yaptığı açıklamada, vatandaşlara paniğe kapılmadan hareket etme, kamu kurumları ve özel sektör kuruluşlarına ise sistemlerini kontrol ederek gerekli güvenlik önlemlerini zamanında alma çağrısı yaptı.
Oda Başkanı Esat Gürhan imzasıyla yapılan açıklamada, 21 Ekim 2026’da duyurulan ve PHP2Shell olarak adlandırılan CVE-2026-109618 ve CVE-2026-109619 numaralı güvenlik açıklarının, gerekli güncellemelerin yapılmadığı ve ilgili koşulların oluştuğu sistemlerde uzaktan zararlı kod çalıştırılmasına olanak tanıyabileceği belirtildi.
Açıklamada, söz konusu açıkların yetkisiz erişim, hizmet kesintisi ve kişisel verilerin açığa çıkması gibi riskler oluşturabileceği kaydedildi. Ancak bir internet sitesinin PHP kullanmasının, o sitenin saldırıya uğradığı veya kullanıcıların kişisel bilgilerinin ele geçirildiği anlamına gelmediği vurgulandı.
KURUMLARA GÜVENLİK GÜNCELLEMELERİNİ UYGULAMA ÇAĞRISI
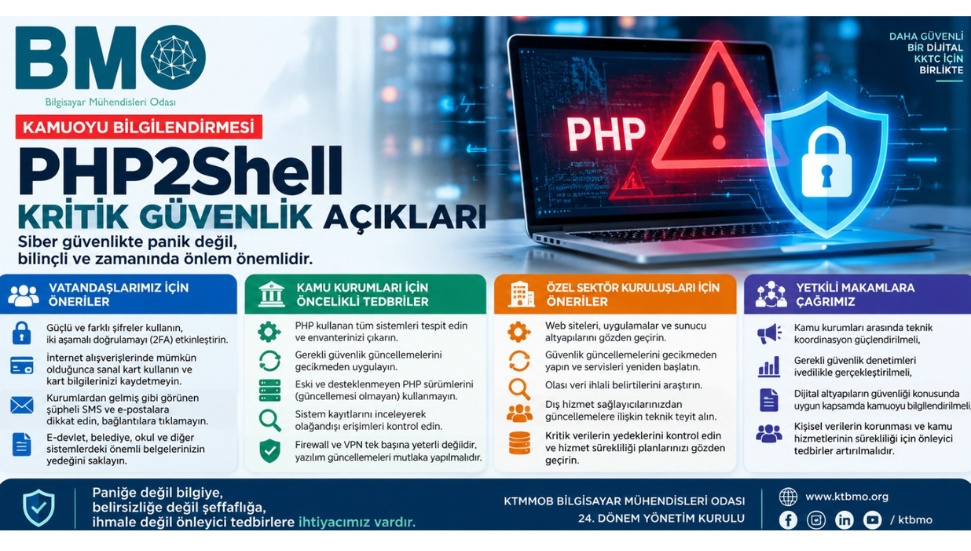
Oda, güvenlik duvarı ve VPN gibi önlemlerin tek başına yeterli olmayabileceğine dikkat çekerek, etkilenen sistemlerin belirlenmesi, gerekli yazılım güncellemelerinin uygulanması ve alınan tedbirlerin teknik olarak doğrulanması gerektiğini belirtti.
Kamu kurumları, yerel yönetimler, üniversiteler, bankalar, sağlık kuruluşları ve dijital hizmet sunan özel sektör işletmelerine de çağrı yapılan açıklamada, sistem envanterlerinin çıkarılması, güvenlik kayıtlarının incelenmesi, verilerin yedeklenmesi ve olası ihlallere karşı müdahale planlarının gözden geçirilmesi önerildi.
VATANDAŞLARA KİŞİSEL VERİLERİN KORUNMASI UYARISI
PHP2Shell güvenlik açığının vatandaşların cep telefonlarına veya kişisel bilgisayarlarına doğrudan bulaşan bir virüs olmadığı belirtilen açıklamada, kişisel verilerin korunması için güçlü ve farklı şifreler kullanılması, iki aşamalı doğrulamanın etkinleştirilmesi ve şüpheli bağlantılara tıklanmaması tavsiye edildi.
Vatandaşların doğrulanmamış sosyal medya paylaşımları yerine resmî açıklamaları takip etmesi gerektiği de vurgulandı. Açıklamada, tüm dijital hesapların kapatılmasını veya bütün şifrelerin aynı anda değiştirilmesini gerektiren genel bir durum bulunduğuna ilişkin doğrulanmış bilgi olmadığı ifade edildi.
YETKİLİ KURUMLARA ÇAĞRI
Oda, elektronik devlet hizmetleri, dijital nüfus kayıtları, muhaceret işlemleri, sağlık bilgi sistemleri, belediye hizmetleri ve eğitim platformları gibi kritik altyapıların söz konusu güvenlik açıklarından etkilenip etkilenmediğinin değerlendirilmesi çağrısında bulundu.
İlgili kamu kurumları, Bilgi Teknolojileri ve Haberleşme Kurumu ve diğer yetkili makamlara; gerekli teknik denetimleri yapma, kurumlar arasında bilgi paylaşımını güçlendirme ve alınan önlemler konusunda kamuoyunu bilgilendirme önerisi getirildi.
Açıklamada, siber güvenliğin yalnızca bir güvenlik açığı ortaya çıktığında ele alınabilecek bir konu olmadığı belirtilerek, düzenli güncellemeler, sürekli denetim, nitelikli bilişim insan kaynağı ve kurumlar arası iş birliğinin önemine dikkat çekildi.
KTMMOB Bilgisayar Mühendisleri Odası, siber güvenlik farkındalığının artırılması ve dijital altyapıların güçlendirilmesi için kamu kurumları, üniversiteler ve özel sektörle ortak çalışmalara katkı koymaya hazır olduğunu da bildirdi.
Açıklama, “Paniğe değil bilgiye, belirsizliğe değil şeffaflığa, ihmale değil önleyici tedbirlere ihtiyaç vardır” ifadeleriyle tamamlandı.

Diğer BİLİM & TEKNOLOJİ Haberleri


Yorumlar
Dikkat!
Suç teşkil edecek, yasadışı, tehditkar, rahatsız edici, hakaret ve küfür içeren, aşağılayıcı, küçük düşürücü, kaba, müstehcen, ahlaka aykırı, kişilik haklarına zarar verici ya da benzeri niteliklerde içeriklerden doğan her türlü mali, hukuki, cezai, idari sorumluluk içeriği gönderen Üye/Üyeler’e aittir.