



Hasan Amca’dan üniversitelerde ‘risk göstergeleri için erken uyarı çerçevesi’
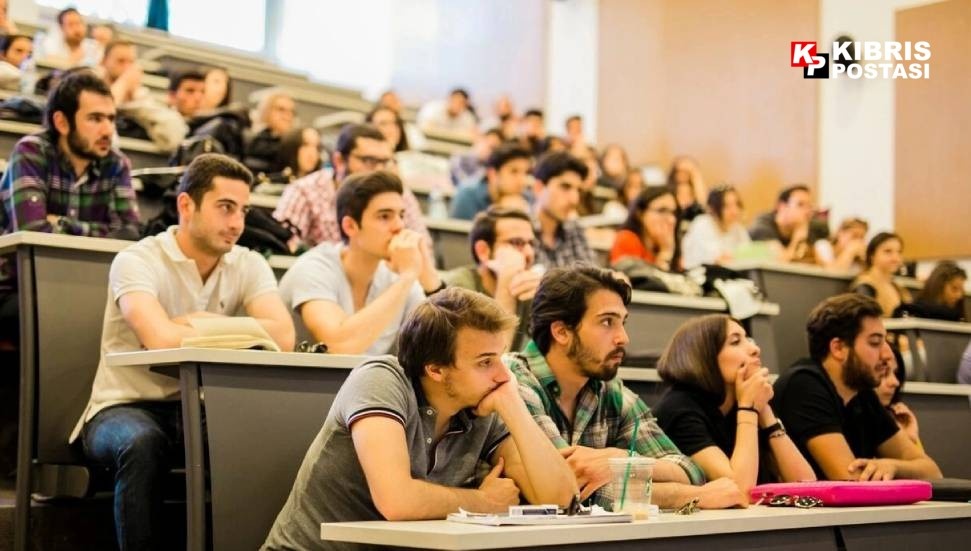
Prof. Dr. Hasan Amca tarafından hazırlanan “Üniversitelerde Kurumsal Sürdürülebilirlik İçin Erken Uyarı Mekanizmaları: Temel Risk Göstergeleri ve Risk İştahı” başlıklı makale, üniversitelerde mali dayanıklılıktan öğrenci deneyimine, araştırma iş birliklerinden siber güvenliğe, insan kaynağından etik ve mevzuat uyumuna kadar çok sayıda alanda risklerin erken fark edilmesine yönelik bir çerçeve ortaya koyuyor.

Makalede Cambridge, Oxford ve Edinburgh örneklerinden hareketle, üniversitelerin kendi koşullarına göre uyarlayabileceği temel risk göstergeleri ve risk iştahı yaklaşımı ele alınıyor.
Prof. Dr. Hasan Amca tarafından hazırlanan “Üniversitelerde Kurumsal Sürdürülebilirlik İçin Erken Uyarı Mekanizmaları: Temel Risk Göstergeleri ve Risk İştahı” başlıklı makale, üniversitelerde mali dayanıklılıktan öğrenci deneyimine, araştırma iş birliklerinden siber güvenliğe, insan kaynağından etik ve mevzuat uyumuna kadar çok sayıda alanda risklerin erken fark edilmesine yönelik bir çerçeve ortaya koyuyor.
ÜNİVERSİTELERDE KURUMSAL SÜRDÜRÜLEBİLİRLİK İÇİN ERKEN UYARI MEKANİZMALARI: TEMEL RİSK GÖSTERGELERİ VE RİSK İŞTAHI
“Bu makale, yakından tanıdığımız başarılı yükseköğretim kurumlarının deneyim ve uygulamalarından hareketle, farklı ölçek ve kurumsal yapılardaki üniversitelerin üst düzey yöneticilerine; kurumsal sürdürülebilirliğin güçlendirilmesi amacıyla, temel risk göstergeleri ve risk iştahı yaklaşımını esas alan bir erken uyarı ve zamanında müdahale çerçevesi sunmayı amaçlamaktadır.
Bu makale hazırlanırken, Times Higher Education 2027 dünya sıralamasında ilk 30’da yer alan Cambridge, Oxford ve Edinburgh gibi üniversitelerin kamuya açık risk yönetimi, performans ve risk iştahı belgelerinden yararlanılmıştır. Bu belgelerde yayımlanan performans ölçütleri, risk yönetimi açıklamaları ve makalede önerilen erken uyarı göstergeleri birbirinden ayrılarak değerlendirilmiştir. Söz konusu örnekler, başka kurumlara doğrudan aktarılacak standartlar olarak değil, kurumsal risk yönetiminin nasıl yapılandırılabileceğine ışık tutan uygulamalar olarak ele alınmıştır. Bir kurumun bu örneklerdeki uygulama olgunluğuna henüz ulaşmamış olması, raporda ele alınan göstergeleri ve risk iştahı yaklaşımını “kurumumuza uygun olmadığı” gerekçesiyle reddetmesini gerektirmez. Aksine, bu araçların kurumun koşullarına göre uyarlanarak gelecek dönem planlarına dâhil edilmesine, kurumsal hedeflerin somutlaştırılmasına, izleme ölçütlerinin belirlenmesine ve gelişim önceliklerinin netleştirilmesine katkı sağlayabilir.”
- GÖSTERGELERİN AMACI
“Üniversiteler bilgi üretir, eğitim sunar ve toplumsal gelişime katkı sağlar. Bu görevler; akademik özgürlük, güvenli öğrenme ortamı, mali sürdürülebilirlik ve kurumsal güven gibi birbirini tamamlayan koşullara dayanır. Bu alanlardaki belirsizlikleri görünür kılmak için kullanılan risk göstergeleri, olası sorunları erken fark etmeye ve uygun zamanda karar almaya yardımcı olur. Amaç kurumları etiketlemek ya da tek bir ölçüte göre sıralamak değil; üniversitenin kendi misyonu ve koşulları içinde sürdürülebilir performansını desteklemektir.
Risk göstergesi, belirli bir hedefin gerçekleşmesini etkileyebilecek değişimi izleyen ölçülebilir veya düzenli olarak değerlendirilebilir bir işarettir. Risk iştahı, üniversitenin hedeflerine ulaşmak için kabul etmeye hazır olduğu risk düzeyini ifade eder. Temel performans göstergeleri hedeflere ne ölçüde ulaşıldığını gösterirken, temel risk göstergeleri bu sonuçların olumsuz etkilenebileceğine ilişkin erken sinyal verir. Risk iştahı, bu risklerden hangilerinin hangi düzeye kadar kabul edilebilir olduğunu belirleyerek göstergelerin eşiklerinin yorumlanmasına rehberlik eder. Örneğin, mezuniyet oranı bir performans göstergesi olabilir; ders bırakma oranındaki hızlı artış, akademik destek ihtiyacına işaret eden bir risk göstergesidir. İki tür gösterge birlikte ele alındığında karar vericiler hem mevcut sonucu hem de sonuca giden koşulları görebilir.
- ÜNİVERSİTE YAŞAMINA UYGUN GÖSTERGE ALANLARI
Mali dayanıklılık. Edinburgh Üniversitesi, beş yıllık mali planında EBITDA marjının yüzde 7–9 aralığında tutulmasını ve nakit kaynakların en az bir aylık ortalama harcamayı karşılamasını yayımlanmış mali ölçütler arasında belirtmektedir. Bu ölçütlerin sağlanamaması veya planlanan aralığın dışına çıkılması hâlinde stres testleri, ileriye dönük nakit akışı tahminleri, performans izleme ve düzeltici mali önlemler devreye alınmaktadır (University of Edinburgh, 2025). Bu yaklaşım, mali riskin yalnızca yılsonu açığı ya da fazlasıyla değil, üniversitenin beklenmedik bir gelir kaybı karşısında faaliyetlerini ne kadar süre sürdürebileceğiyle de izlenebileceğini gösterir. Diğer üniversiteler kendi bütçe ve yükümlülüklerine göre serbest nakit kaynaklarının kaç aylık harcamayı karşıladığını, gelir-gider sapmasını ve tek bir kaynağa bağımlılığı takip edebilir. Edinburgh’un sayısal eşikleri başka kurumlara doğrudan aktarılacak ortak standartlar değildir.
Öğrenci deneyimi ve destek. Edinburgh’un stratejik performans çerçevesi “İnsan”, “Araştırma”, “Öğretme ve Öğrenme” ile “Sosyal ve Yurttaşlık Sorumluluğu” başlıklarını kapsamakta; dezavantajlı bölgelerden gelen öğrenci oranı, çalışan bağlılığı ve uluslararası öğrenci pazarlarının dağılımı gibi ölçüler içermektedir. Üniversitenin en büyük uluslararası öğrenci pazarının beşinci büyük pazara oranı 2024/25 döneminde 23:1, onuncu pazara oranı 42:1 olarak bildirilmiştir. Bu oranlar, toplam öğrenci sayısı artarken tek bir ülkeye veya pazara bağımlılığın da yükselip yükselmediğini görünür kılar (University of Edinburgh, 2025). Oxford’un 2024/25 öğrenci destek raporunda danışmanlık hizmeti alan öğrencilerin yüzde 34’ünün beş iş günü içinde görüldüğü; cinsel taciz ve şiddet destek hizmetinde 201 yeni yönlendirme alındığı ve ilk randevu için ortalama bekleme süresinin 6,3 güne indiği açıklanmıştır (University of Oxford, 2026). Bunlar yayımlanmış hizmet performansı verileridir; tek başlarına başarı veya risk eşiği değildir. Devam, kredi tamamlama, ders bırakma ve kurumda kalma oranları; hizmet talebi ve bekleme süresiyle birlikte program ve öğrenci grupları bazında izlenirse, öğrenci ilerlemesindeki bozulma ya da destek kapasitesindeki baskı daha erken fark edilebilir.
Araştırma ve sanayi iş birlikleri. Araştırma riskini yalnızca yayın sayısı veya toplam fon miktarıyla izlemek, gelir portföyündeki bağımlılıkları ve iş birliği kapasitesindeki zayıflamayı gizleyebilir. Edinburgh araştırma kalitesini Research Excellence Framework (REF) sonuçları ve dönemler arasındaki UK Research and Innovation (UKRI) gelir payı gibi ölçülerle; araştırma faaliyetini ise toplam gelir ve sanayiyle yürütülen araştırma ödülleriyle izlemektedir. Üniversite toplam araştırma gelirini 375 milyon sterlin, sanayi ve uygulamalı araştırma ödüllerinin değerini 112,5 milyon sterlin olarak açıklamıştır.
(University of Edinburgh, 2025). Oxford, 2024/25 döneminde 801,3 milyon sterlin araştırma geliri, sanayiden 142,2 milyon sterlin araştırma geliri ve yürürlüğe giren 7.604 araştırma anlaşması bildirmiştir (University of Oxford, n.d.). Bu rakamlar mevcut faaliyet ve performansı gösterir; kendi başlarına temel risk göstergesi (KRI) değildir. Erken uyarı amacıyla en büyük üç fon sağlayıcının toplam araştırma gelirindeki payı, sanayi kaynaklı gelirin toplam araştırma gelirine oranı, tekliflerin imzalı sözleşmeye dönüşme oranı, sözleşme imzalanmasına kadar geçen süre ve etik inceleme ya da durum tespiti nedeniyle bekleyen anlaşmalar izlenebilir. Kurumun onayladığı yoğunlaşma sınırının aşılması, sanayi kaynaklı gelir payının hedefin altında art arda iki dönem kalması veya yüksek riskli bir ortak için durum tespitinin tamamlanmaması inceleme sinyali olabilir. Buna karşılık portföyü çeşitlendirmek, sözleşme sürecindeki gecikmeleri incelemek ve gerekli risk değerlendirmesi tamamlanana kadar yeni taahhütleri bekletmek düşünülebilir.
BİLGİ GÜVENLİĞİ VE İŞ SÜREKLİLİĞİ
Kritik sistemlerde güvenlik yamalarının uygulanma süresi, yedeklerden geri yükleme başarısı, hizmet kesintisinin süresi, olaylara müdahale zamanı ve sistemin kurtarma süresi hedefini (RTO) karşılayıp karşılamadığı izlenebilir. Kritik bir güvenlik yamasının 30 günden uzun süre uygulanmaması veya kritik bir sistemin belirlenmiş RTO içinde yeniden çalışır hâle getirilememesi, kurumun kendi politikasında tanımlayabileceği örnek bir tetikleyicidir. Böyle bir durumda etkilenen sistem gerektiğinde ağdan yalıtılır, yama uygulanır, hizmet güvenli biçimde geri yüklenir ve önemli olaylar raporlanır. Bu eşikler Cambridge veya Oxford tarafından yayımlanmış ortak standartlar değildir; kurumun kendi tehdit düzeyi ve müdahale kapasitesine göre kararlaştırılmalıdır.
Taciz, güvenlik ve etik. Cambridge Üniversitesi, akademik özgürlük ve açık tartışma için yüksek risk iştahı tanımlarken; ciddi ve kalıcı zarar, yasa dışı veya etik dışı faaliyet ve mevzuata aykırılık için çok düşük risk iştahı tanımlamaktadır (University of Cambridge, n.d.). Bu yaklaşım, yenilik ve akademik özgürlük için alan açarken insan güvenliği ve dürüstlük bakımından korunacak sınırları belirginleştirir. Burada “sıfır tolerans”, bildirim sayısının sıfır olması değil; misillemenin önlenmesi ve ciddi zarar iddialarının zamanında değerlendirilmesi anlamına gelir. Ağır bir vakanın 24 saat içinde ilk değerlendirmeye alınmaması, kurumun benimseyebileceği bir üst düzey inceleme tetikleyicisidir; bu süre Cambridge’nin yayımladığı bir eşik değil, kuruma uyarlanabilecek bir örnektir. Bildirim sayısındaki artış da tek başına ihlal sayılmamalı; güvenli bildirim kanallarına duyulan güvenin artmış olabileceği dikkate alınmalıdır.
ÖĞRENCİ İLERLEMESİ
Program ve öğrenci grubu bazında devam, ders/ kredi tamamlama, ders bırakma, sınıf tekrarı ve kurumda kalma oranı.
Oranın hedefin altında iki dönem art arda kalması veya belirli bir programda hızlı kötüleşme. Veriler program, yıl ve öğrenci gruplarına göre incelenir; akademik danışmanlık, ders tasarımı ve destek kapasitesi gözden geçirilir.
ÖĞRENCİ DESTEĞİ VE GÜVENLİĞİ
Danışmanlığa ilk erişim süresi; belirlenmiş hizmet süresini aşan başvuru oranı; ciddi güvenlik bildirimlerinin ilk değerlendirme süresi; sonuçlanmamış ciddi vakalar.
Ciddi bir başvurunun kurumca belirlenen sürede ilk değerlendirmeye alınmaması veya misilleme/zarar iddiasının yanıtsız kalması. Kıdemli koruma sorumlusu bilgilendirilir ve vaka yönetimi incelenir. Bildirim sayısındaki artış tek başına ihlal sayılmaz.
ARAŞTIRMA VE SANAYİ İŞ BİRLİĞİ
En büyük üç fon sağlayıcının toplam araştırma gelirindeki payı; sanayi kaynaklı araştırma gelirinin toplam gelire oranı; tekliften sözleşmeye dönüşüm; imza süresi; inceleme bekleyen ortaklıklar.
Fon sağlayıcı veya sektör yoğunlaşmasının onaylı sınırı aşması, gelir payının hedefin altında art arda iki dönemde kalması ya da yüksek riskli ortak için durum tespitinin tamamlanmaması. Portföy çeşitlendirilir, sözleşme akışı ve ortaklık riski gözden geçirilir.
SİBER GÜVENLİK VE İŞ SÜREKLİLİĞİ
Kritik yamaların uygulanma süresi; yedeklerden geri yükleme başarısı; sistemin kurtarma süresi hedefi (RTO); kritik olayların çözülme süresi.
Örnek tetikleyici olarak kritik yamanın 30 günden uzun gecikmesi veya kritik sistemin RTO hedefinde geri getirilememesi izlenebilir. Etkilenen sistem yalıtılır, yama uygulanır, geri yükleme testi yapılır ve önemli olay raporlanır. Bu süreler kurumca onaylanmalıdır.
İNSAN KAYNAĞI VE KURUMSAL KAPASİTE
Kritik görevlerde açık pozisyon süresi; akademik/idari personel devir oranı; ders ve danışmanlık yükü; kritik görevlerde yedekleme durumu.
Kritik pozisyonun onaylanmış süreyi aşan biçimde boş kalması, iş yükünün hedefi sürekli aşması veya personel kaybının belirli birimlerde yoğunlaşması. İş gücü planı, görev dağılımı ve çalışan desteği gözden geçirilir.
KALİTE, ETİK VE MEVZUATA UYUM
Süresi geçmiş yüksek riskli denetim/akreditasyon bulguları; geciken etik kurul kararları; tamamlanmamış düzeltici faaliyetlerin oranı.
Yüksek önem dereceli bir bulgunun son tarihten sonra açık kalması veya etik/mevzuat incelemesinin kritik faaliyeti geciktirecek ölçüde birikmesi. Sorumlu yönetici ve tamamlanma tarihi atanır; çözülemeyen konu üst yönetime taşınır.
Bu göstergelerin, CEO ve Yönetim Kurulunun erişimine açık aşağıdakine benzer bir dashboardda her birinin niteliğine uygun sıklıkta izlenmesi, risk sinyallerinin zamanında fark edilmesine ve gerekli müdahalelerin gecikmeden yapılmasına yardımcı olacaktır.
- RİSK İŞTAHI, EŞİKLER VE KURUMSAL YANIT
Risk iştahı, üniversitenin hedeflerine ulaşmak için hangi alanlarda ne ölçüde belirsizlik almayı kabul ettiğini; tolerans ise bu tercihin ölçülebilir sınırlarını ifade eder. Temel risk göstergesi mevcut durumu ve eğilimi izler; eşik, durumun kabul edilebilir sınırdan uzaklaştığında kimin ne zaman harekete geçeceğini belirler. Uygulamada yeşil alan hedefle uyumu, sarı alan yaklaşan sapmayı ve inceleme gereğini, kırmızı alan ise kabul edilen toleransın aşılması ve üst düzey müdahaleyi gösterebilir. Eşikler kurumun başlangıç verileri ve misyonu esas alınarak önceden onaylanmalı; yalnızca sorun ortaya çıktıktan sonra belirlenmemelidir.
Bu ilişki mali göstergelerin ötesinde de açıkça kurulabilir. Örneğin üniversite, akademik özgürlük ve yeni öğretim yöntemlerinin denenmesi için görece yüksek risk iştahı belirleyebilir; ancak öğrenci güvenliği, araştırma etiği, kişisel verilerin korunması ve mevzuata uyum alanlarında düşük risk toleransı benimseyebilir. Risk iştahı her alanda aynı olmak zorunda değildir; önemli olan kabul edilen sınır ile aşım hâlinde uygulanacak yanıtın önceden belirlenmesidir.
Örnek uygulamalar:
- Öğrenci pazarı ve mali bağımlılık: Uluslararası öğrenci gelirinde tek bir kaynak pazarın payı yönetimce onaylanan tavanı aşarsa ya da en büyük pazarın beşinci/onuncu pazarlara oranı sürekli kötüleşirse, gelir tahmini ve öğrenci alım planı yeniden değerlendirilir. Bu oranlar otomatik başarısızlık ölçüsü değil, yoğunlaşma riskini inceleme sinyalidir.
- Kalite ve mevzuata uyum: Akreditasyon veya denetimde yüksek önem dereceli bir bulgunun son tarihi geçtiği hâlde kapanmaması düşük toleransın ihlali olarak ele alınabilir. Sorumlu yönetici, kaynak ve bitiş tarihi atanır; gecikme sürerse konu üst yönetime veya yetkili kuruma bildirilir.
- Akademik özgürlük ve yenilik: Yeni ders modeli veya araştırma yaklaşımında denemeye alan tanınabilir. Eşik, yöntemin başarısız olması değil; etik onayın eksikliği, öğrenci güvenliğinin tehlikeye girmesi veya öğrenme çıktılarının belirgin biçimde gerilemesidir. Bu durumda pilot daraltılır, desteklenir veya durdurulur; akademik görüş ayrılığı tek başına risk ihlali sayılmaz.
- Araştırma ortaklıkları: Yeni ortaklık ve disiplinler arası projeler için orta düzeyde risk alınabilir. Yaptırım, hassas teknoloji, çıkar çatışması veya yabancı müdahale kaygısı nedeniyle yüksek riskli olarak işaretlenen ortak için durum tespiti güncel değilse, yeni taahhütler inceleme tamamlanıncaya kadar bekletilir; ortaklık otomatik olarak reddedilmez.
- Öğrenci desteği ve güvenliği: Danışmanlık bekleme süresinin hizmet hedefini art arda dönemlerde aşması sarı uyarı; ciddi zarar iddiasının belirlenmiş ilk değerlendirme süresinde ele alınmaması kırmızı uyarı olabilir. Kapasite artırılır ve ciddi vakalar kıdemli koruma sorumlusuna taşınır. Taciz bildirimi sayısının sıfır olması hedeflenmez; güvenli bildirim ve etkili yanıt esas alınır.
- Siber güvenlik: Kritik sistem yamasının kurumun belirlediği süreden, örneğin 30 günden fazla gecikmesi veya geri yükleme testinin RTO hedefini karşılamaması düşük risk iştahı sınırının aşıldığını gösterebilir. Sistem yalıtılır, açıklık giderilir, hizmet güvenli biçimde geri yüklenir ve olay değerlendirilir.
Bu örneklerdeki sayısal veya zamana bağlı eşikler, Cambridge, Oxford ya da Edinburgh tarafından yayımlanmış ortak standartlar olarak sunulmamaktadır. Kurum, kendi veri geçmişini ve hizmet kapasitesini dikkate alarak eşikleri onaylamalı; sarı uyarı ve kırmızı müdahale düzeylerini, sorumluları ve raporlama sürelerini yazılı hâle getirmelidir.
- VERİ, YAPAY ZEKÂ VE HESAP VEREBİLİRLİK
Veri analitiği ve yapay zekâ, farklı birimlerden gelen bilgileri bir araya getirerek eğilimleri ve olağandışı değişimleri daha erken fark etmeye yardımcı olabilir. Örneğin öğrenci devamı, ders kayıtları ve danışmanlık başvurularındaki birlikte değişim destek ihtiyacını gösterebilir; siber olay kayıtları ise belirli sistemlerdeki tekrarlayan zafiyetleri öne çıkarabilir. Senaryo analizi, mali kaynaklardaki veya öğrenci talebindeki olası değişimlerin kurumsal hedeflere etkisini sınamaya da yardımcı olur. Bununla birlikte algoritmik uyarılar kararın kendisi değildir. Verinin eksikliği, geçmiş önyargıları veya farklı öğrenci gruplarını hatalı temsil etmesi yanlış sonuçlar üretebilir. Bu nedenle göstergeler düzenli olarak gözden geçirilmeli; kişisel veriler korunmalı; taciz, başarı veya risk düzeyine ilişkin bireysel otomatik sınıflandırmalardan kaçınılmalıdır. Son değerlendirme, eksiksiz ve doğru veriye dayalı, nedenleri bağlam içinde inceleyen ve alınan kararı açıklayabilen yetkili kişilerce yapılmalıdır.
- SONUÇ
Etkili bir risk göstergesi sistemi az sayıda, anlaşılır ve karara bağlanabilir ölçütten oluşur. Her gösterge için tanım, veri kaynağı, izleme sıklığı, sorumlu birim, kabul edilebilir aralık ve eşik aşıldığında izlenecek süreç açık olmalıdır. Eşikler kurumun misyonu, ölçeği ve risk profili dikkate alınarak belirlenmeli; düzenli olarak gözden geçirilmelidir. Deneyimli üniversitelerin uygulamaları, risk yönetiminin üniversiteleri etiketleyen veya cezalandıran bir denetim aracına dönüşmeden, riskleri erken fark etmeyi, zamanında önlem almayı, kaynakları amaca uygun kullanmayı ve eğitim ile araştırmanın niteliğini sürekli geliştirmeyi destekleyebileceğini göstermektedir.
Ekli dosyayı görüntüle
MAKALENİN ORJİNAL HALİ
Diğer EĞİTİM Haberleri


Yorumlar
Dikkat!
Suç teşkil edecek, yasadışı, tehditkar, rahatsız edici, hakaret ve küfür içeren, aşağılayıcı, küçük düşürücü, kaba, müstehcen, ahlaka aykırı, kişilik haklarına zarar verici ya da benzeri niteliklerde içeriklerden doğan her türlü mali, hukuki, cezai, idari sorumluluk içeriği gönderen Üye/Üyeler’e aittir.